
เมื่อเบราว์เซอร์ แอปพลิเคชันมือถือ เทอร์มินัลอุตสาหกรรม บริการคลาวด์ หรือไคลเอนต์ API เชื่อมต่อกับเซิร์ฟเวอร์ ข้อมูลอาจต้องผ่านเราเตอร์ เครือข่ายการเข้าถึง ระบบพร็อกซี ลิงก์ไร้สาย เครือข่ายผู้ให้บริการ และโครงสร้างพื้นฐานอินเทอร์เน็ตสาธารณะ หากไม่มีการป้องกัน คำขอและการตอบกลับอาจเสี่ยงต่อการดักฟัง การแก้ไขข้อมูล การแอบอ้างตัวตน การขโมยเซสชัน หรือการรั่วไหลของข้อมูล
HTTPS มีอยู่เพื่อทำให้การสื่อสารบนเว็บน่าเชื่อถือมากขึ้น ไม่ได้เปลี่ยนวัตถุประสงค์พื้นฐานของ HTTP ซึ่งยังคงเป็นการร้องขอและการตอบกลับ สิ่งที่เปลี่ยนคือชั้นความปลอดภัยรอบการแลกเปลี่ยนนั้น: ไคลเอนต์กำลังคุยกับใคร ข้อมูลถูกเข้ารหัสหรือไม่ ข้อความถูกแก้ไขหรือไม่ และข้อมูลสำคัญสามารถเดินทางผ่านเครือข่ายที่ไม่น่าเชื่อถือได้อย่างปลอดภัยหรือไม่
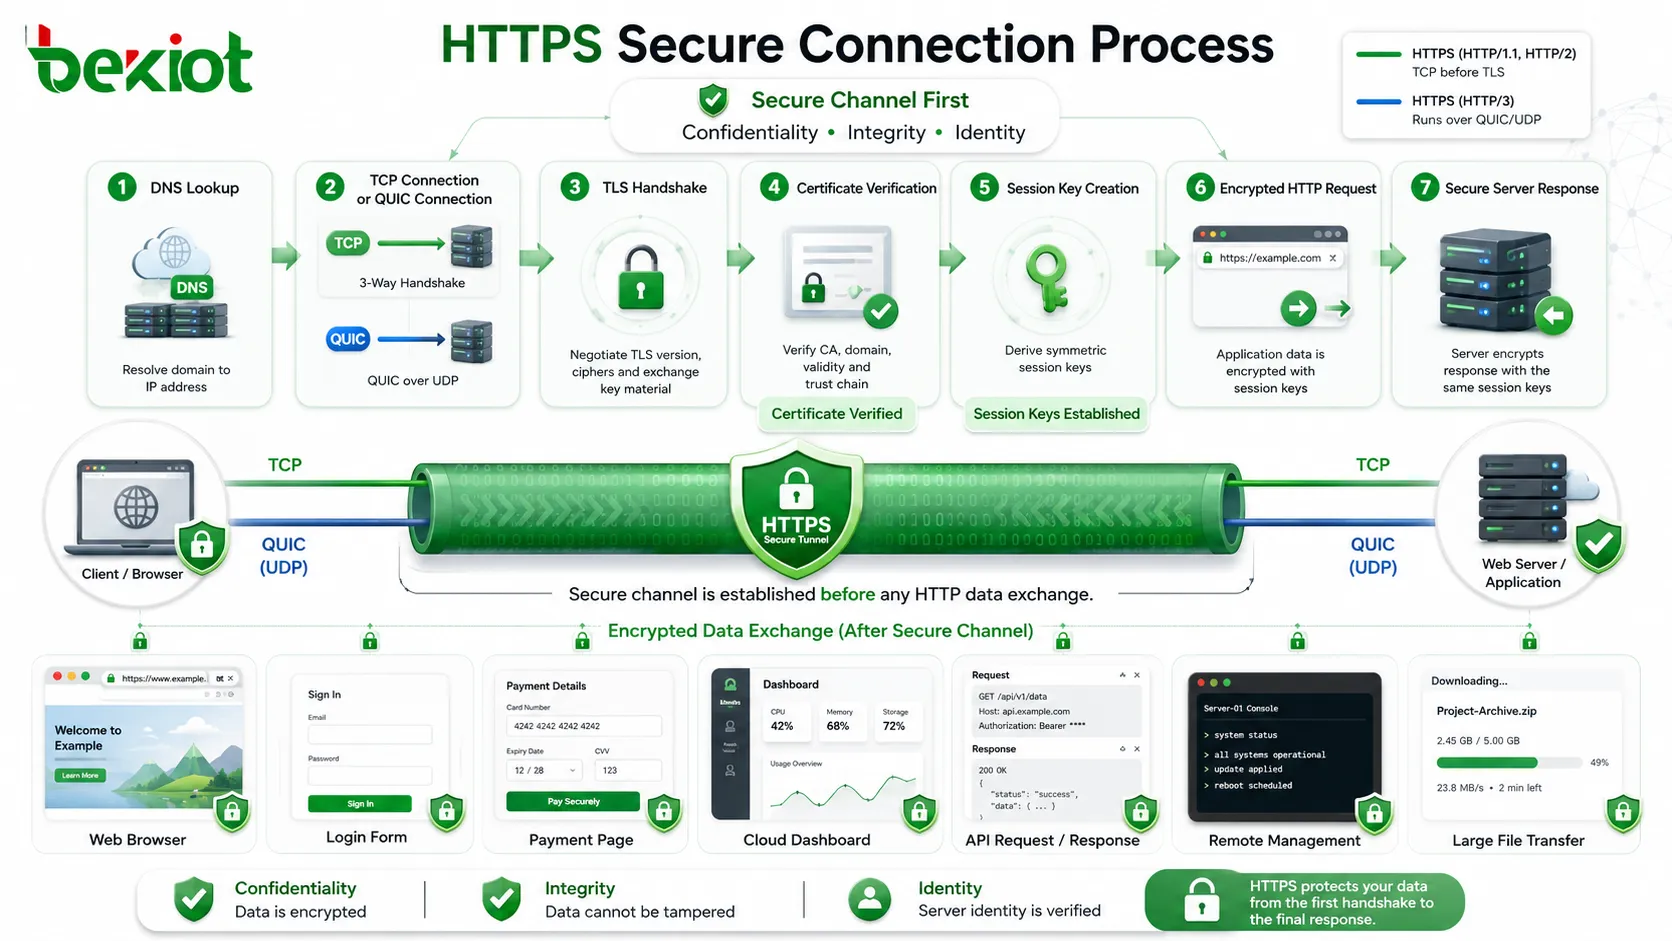
การเชื่อมต่อที่ปลอดภัยเริ่มต้นก่อนเนื้อหาเว็บจะปรากฏ
เมื่อผู้ใช้ป้อนที่อยู่เว็บที่ขึ้นต้นด้วย https:// หน้าที่มองเห็นเป็นเพียงผลลัพธ์สุดท้ายของหลายขั้นตอนด้านความปลอดภัย ก่อนที่เบราว์เซอร์จะแสดงหน้าเว็บ มันต้องระบุตำแหน่งเซิร์ฟเวอร์ สร้างการเชื่อมต่อเครือข่าย ตรวจสอบตัวตนของเซิร์ฟเวอร์ เจรจาพารามิเตอร์การเข้ารหัส สร้างคีย์เซสชัน แล้วจึงส่งข้อมูล HTTP ผ่านช่องทางที่เข้ารหัส
นี่คือเหตุผลที่ HTTPS ไม่ควรถูกเข้าใจว่าเป็นภาษาของเว็บแยกต่างหาก ควรเข้าใจดีกว่าว่าเป็น HTTP ที่ทำงานภายในชั้นการขนส่งที่ปลอดภัย เบราว์เซอร์และเซิร์ฟเวอร์ยังคงแลกเปลี่ยนเมธอดเช่น GET, POST, ส่วนหัว คุกกี้ รหัสสถานะ และเนื้อหาการตอบกลับ ความแตกต่างคือข้อความ HTTP เหล่านี้ได้รับการปกป้องโดย TLS ก่อนที่จะเคลื่อนที่ผ่านเครือข่าย
แนวคิดที่สำคัญที่สุดคือไคลเอนต์ไม่ควรไว้วางใจเส้นทางเครือข่าย ผู้ใช้อาจใช้ Wi-Fi สาธารณะ เกตเวย์องค์กร เครือข่ายมือถือ เครือข่ายโรงแรม หรือจุดเชื่อมต่อที่ไม่รู้จัก HTTPS ถือว่าเส้นทางอาจถูกสังเกตหรือแทรกแซง จึงสร้างความปลอดภัยระหว่างไคลเอนต์และเซิร์ฟเวอร์ที่ถูกต้องแทนที่จะพึ่งพาความปลอดภัยของเครือข่ายกลางทาง
HTTPS ปกป้องความลับและความสมบูรณ์ระหว่างปลายทาง TLS และตรวจสอบตัวตนของบริการภายใต้นโยบายความไว้วางใจของไคลเอนต์ ใบรับรองที่ถูกต้องสำหรับโดเมนไม่ได้พิสูจน์ความซื่อสัตย์ ความเป็นเจ้าของทางกฎหมาย หรือความปลอดภัยของแอปพลิเคชันของไซต์ เซิร์ฟเวอร์ยังต้องพิสูจน์ว่ามีคีย์ที่สอดคล้องกัน; ประเมินแอปพลิเคชันแยกต่างหาก
HTTPS ปกป้องการเชื่อมต่ออย่างไร?
แปลงชื่อบริการตามที่ต้องการ แล้วเชื่อมต่อโดยใช้การขนส่ง HTTP ที่เลือก สำหรับ HTTPS, HTTP/1.1 และ HTTP/2 มักใช้ TLS บน TCP; HTTP/3 ใช้ QUIC บน UDP พร้อม TLS 1.3 ที่ผสานรวม การแคช DNS การใช้การเชื่อมต่อซ้ำ และการกลับมาใช้เซสชันสามารถเปลี่ยนลำดับการตั้งค่าที่สังเกตได้
หลังจากเตรียมการเชื่อมต่อแล้ว การจับมือ TLS จะเริ่มต้น วัตถุประสงค์ของการจับมือไม่ใช่การส่งเนื้อหาเว็บไซต์ทั้งหมด แต่วัตถุประสงค์คือการตกลงว่าการสื่อสารในภายหลังจะได้รับการปกป้องอย่างไร ในขั้นตอนนี้ ไคลเอนต์และเซิร์ฟเวอร์แลกเปลี่ยนเวอร์ชันโปรโตคอลที่รองรับ ชุดรหัสลับ ค่าสุ่ม ข้อมูลใบรับรอง และข้อมูลการแลกเปลี่ยนคีย์
เมื่อการจับมือสำเร็จ ไคลเอนต์และเซิร์ฟเวอร์จะสร้างคีย์เซสชันร่วมกัน คีย์เหล่านี้จะถูกใช้สำหรับการเข้ารหัสแบบสมมาตรของข้อมูลแอปพลิเคชันจริง การเข้ารหัสแบบสมมาตรถูกใช้เพราะเร็วกว่าการดำเนินการด้วยคีย์สาธารณะมากสำหรับการสื่อสารต่อเนื่อง ส่วนคีย์สาธารณะส่วนใหญ่ใช้ระหว่างการตรวจสอบตัวตนและการสร้างคีย์ ขณะที่ปริมาณการรับส่งข้อมูลส่วนใหญ่ได้รับการปกป้องโดยใช้คีย์ร่วมที่สร้างขึ้นระหว่างการจับมือ
ข้อมูลแอปพลิเคชันทั่วไปได้รับการปกป้องหลังการสร้างคีย์ TLS 1.3 ยังสามารถส่ง early data ในการแลกเปลี่ยน 0-RTT ที่กลับมาใช้ใหม่ก่อนการจับมือเสร็จสมบูรณ์ โดยมีคุณสมบัติการเล่นซ้ำและความปลอดภัยที่แตกต่างกัน เปิดใช้เฉพาะภายใต้นโยบายแอปพลิเคชันที่ชัดเจน; การดำเนินการที่เปลี่ยนสถานะสำคัญต้องการการป้องกันจากการดำเนินการซ้ำ
การตรวจสอบใบรับรองและตัวตนของบริการ
หนึ่งในส่วนที่สำคัญที่สุดของ HTTPS คือการตรวจสอบใบรับรอง เมื่อเซิร์ฟเวอร์นำเสนอใบรับรองดิจิทัล ไม่ใช่เพียงแสดงป้าย ใบรับรองเชื่อมโยงชื่อโดเมนของเซิร์ฟเวอร์กับคีย์สาธารณะและรวมข้อมูลที่ช่วยให้ไคลเอนต์ตรวจสอบว่าใบรับรองออกโดยผู้มีอำนาจออกใบรับรองที่เชื่อถือได้หรือไม่
ไคลเอนต์ตรวจสอบว่าใบรับรองตรงกับชื่อโดเมนที่ร้องขอหรือไม่ หากผู้ใช้เข้าชม example.com ใบรับรองต้องใช้ได้กับโดเมนนั้นหรือ wildcard หรือชื่อทางเลือกที่เหมาะสม ไม่ควรยอมรับใบรับรองสำหรับโดเมนอื่น สิ่งนี้ป้องกันเซิร์ฟเวอร์แอบอ้างเป็นเว็บไซต์อื่นเพียงโดยการนำเสนอใบรับรองที่ถูกต้องใด ๆ
ไคลเอนต์ยังตรวจสอบห่วงโซ่ใบรับรอง ใบรับรองเซิร์ฟเวอร์มักเชื่อมโยงกับใบรับรองกลางหนึ่งหรือหลายใบและในที่สุดกับใบรับรองรากที่เชื่อถือได้ซึ่งติดตั้งในเบราว์เซอร์ ระบบปฏิบัติการ หรือที่เก็บความไว้วางใจของแอปพลิเคชัน หากไม่สามารถตรวจสอบห่วงโซ่ได้ ไคลเอนต์อาจเตือนผู้ใช้หรือบล็อกการเชื่อมต่อตามนโยบาย
การหมดอายุเป็นอีกส่วนหนึ่งของการตรวจสอบ ใบรับรองใช้ได้เฉพาะในช่วงเวลาที่กำหนด หากใบรับรองหมดอายุ ไคลเอนต์ไม่สามารถถือว่าการผูกตัวตนยังคงถูกต้อง นี่คือเหตุผลที่การต่ออายุใบรับรองเป็นข้อกำหนดการปฏิบัติงานพื้นฐานสำหรับ HTTPS แม้เว็บไซต์ที่ทำงานได้ทางเทคนิคอาจเข้าถึงไม่ได้หรือไม่ได้รับความไว้วางใจหากใบรับรองหมดอายุ
อาจพิจารณาสถานะการเพิกถอนด้วย หากใบรับรองถูกบุกรุกหรือออกไม่ถูกต้อง อาจถูกเพิกถอนก่อนวันหมดอายุ ไคลเอนต์และสภาพแวดล้อมต่าง ๆ จัดการการตรวจสอบการเพิกถอนแตกต่างกัน แต่หลักการยังคงเหมือนเดิม: ใบรับรองไม่ควรถูกต้องเฉพาะในรูปแบบเท่านั้น แต่ควรยังคงน่าเชื่อถือในเวลาที่เชื่อมต่อ
การสร้างคีย์ระหว่างการจับมือ TLS
การจับมือ TLS มักถูกเข้าใจผิด ไม่ได้หมายความว่าทั้งสองฝ่ายส่งคีย์ลับโดยตรงผ่านเครือข่าย การจับมือที่ออกแบบอย่างถูกต้องช่วยให้ไคลเอนต์และเซิร์ฟเวอร์สร้างความลับร่วมกันโดยไม่เปิดเผยความลับนั้นต่อผู้ที่สังเกตการรับส่งข้อมูล นี่คือหนึ่งในจุดแข็งหลักของโปรโตคอลการเข้ารหัสสมัยใหม่
ในการออกแบบ TLS สมัยใหม่ กลไกการแลกเปลี่ยนคีย์ช่วยให้ทั้งสองฝ่ายสร้างคีย์เซสชันเดียวกันจากค่าการเข้ารหัสที่แลกเปลี่ยน ผู้โจมตีอาจเห็นข้อความจับมือบางส่วน แต่ไม่ควรสามารถคำนวณคีย์เซสชันสุดท้ายได้หากไม่มีข้อมูลส่วนตัวที่จำเป็น สิ่งนี้ปกป้องข้อมูลแอปพลิเคชันที่เข้ารหัสที่ตามมา
Forward secrecy เป็นคุณสมบัติด้านความปลอดภัยที่สำคัญในการติดตั้ง HTTPS สมัยใหม่ หมายความว่าแม้คีย์ส่วนตัวระยะยาวของเซิร์ฟเวอร์ถูกบุกรุกในภายหลัง เซสชันในอดีตไม่ควรอ่านได้โดยอัตโนมัติ สิ่งนี้ทำได้โดยใช้ค่าการแลกเปลี่ยนคีย์ชั่วคราวสำหรับเซสชันแทนที่จะพึ่งพาคีย์ถาวรเพียงคีย์เดียวเพื่อปกป้องการรับส่งข้อมูลทั้งหมด
การจับมือยังเจรจาเวอร์ชัน TLS และอัลกอริทึมการเข้ารหัส ระบบที่ปลอดภัยควรหลีกเลี่ยงเวอร์ชันโปรโตคอลที่ล้าสมัยและชุดรหัสลับที่อ่อนแอ หากเซิร์ฟเวอร์รองรับตัวเลือกเก่าหรือไม่ปลอดภัยด้วยเหตุผลด้านความเข้ากันได้ อาจเพิ่มพื้นผิวการโจมตี การกำหนดค่า HTTPS ที่ดีจึงไม่ใช่เพียงการมีใบรับรอง แต่ยังเกี่ยวกับการเลือกพฤติกรรมโปรโตคอลที่ปลอดภัย
ความปลอดภัยขึ้นอยู่กับโปรโตคอลที่เจรจาและการจัดการคีย์ที่ถูกต้อง TLS 1.3 ไม่ใช้กลไก renegotiation แบบเดิมของ TLS; การอัปเดตคีย์และการกลับมาใช้เซสชันเป็นการดำเนินการที่แตกต่างกัน ยืนยันพฤติกรรมเฉพาะเวอร์ชัน การป้องกัน downgrade และนโยบายการใช้งาน แทนที่จะถือว่า TLS ทุกเวอร์ชันเป็นการจับมือเดียวกัน
ข้อมูล HTTP ที่เข้ารหัสระหว่างการรับส่ง
ระหว่างปลายทาง TLS, HTTPS ปกป้องเส้นทางการร้องขอ HTTP, query, ส่วนหัว และเนื้อหา และข้อมูลการตอบกลับ fragment ของ URL ไม่ได้ถูกส่งเป็นส่วนหนึ่งของเป้าหมายการร้องขอ HTTP พร็อกซีที่สิ้นสุด TLS สามารถเห็น HTTP ที่ถอดรหัสและสร้างขอบเขตความไว้วางใจของแบ็กเอนด์แยกต่างหาก เมตาดาต้าเครือข่ายยังคงมองเห็นได้
การป้องกันนี้สำคัญเพราะการสื่อสารบนเว็บมักนำข้อมูลส่วนบุคคล ธุรกิจ การปฏิบัติงาน และความปลอดภัยที่ละเอียดอ่อน ข้อมูลรับรองการเข้าสู่ระบบ คุกกี้เซสชัน ข้อมูลการชำระเงิน บันทึกลูกค้า ข้อความส่วนตัว คำสั่งอุปกรณ์ ไฟล์กำหนดค่า และโทเค็นการเข้าถึงอาจผ่านคำขอเว็บทั้งหมด หากไม่มี HTTPS ค่าเหล่านี้สามารถถูกดักจับบนเครือข่ายที่ไม่น่าเชื่อถือ
การเข้ารหัสยังปกป้องข้อมูลที่ดูธรรมดาซึ่งอาจกลายเป็นข้อมูลละเอียดอ่อนตามบริบท คำค้นหา หน้าสินค้า ชื่อไฟล์ เส้นทางภายใน คำขอแดชบอร์ด หรือพารามิเตอร์ API อาจเปิดเผยพฤติกรรมผู้ใช้ กิจกรรมทางธุรกิจ โครงสร้างระบบ หรือเจตนาการปฏิบัติงาน HTTPS ลดการเปิดเผยโดยเก็บเนื้อหาคำขอและการตอบกลับให้ซ่อนจากผู้สังเกตกลางทาง
อย่างไรก็ตาม HTTPS ไม่ได้ซ่อนทุกอย่าง ชื่อโดเมนอาจยังมองเห็นได้ในบริบทเครือข่ายหลายแห่ง และที่อยู่ IP ของเซิร์ฟเวอร์โดยทั่วไปมองเห็นได้เพราะการกำหนดเส้นทางต้องการมัน เวลาและปริมาณการรับส่งข้อมูลอาจสังเกตได้ HTTPS ปกป้องเนื้อหาและความสมบูรณ์ของการสื่อสาร แต่ไม่เหมือนกับการไม่ระบุตัวตนโดยสมบูรณ์
การป้องกันความสมบูรณ์จากการแก้ไข
ฟังก์ชันสำคัญอีกประการของ HTTPS คือการป้องกันความสมบูรณ์ ไคลเอนต์และเซิร์ฟเวอร์จำเป็นต้องรู้ว่าข้อความที่ได้รับเป็นข้อความเดียวกับที่อีกฝ่ายส่งหรือไม่ หากผู้โจมตี พร็อกซี มัลแวร์ หรืออุปกรณ์เครือข่ายที่ถูกบุกรุกแก้ไขข้อมูลระหว่างการรับส่ง ช่องทางที่ปลอดภัยควรตรวจพบการเปลี่ยนแปลง
การป้องกันความสมบูรณ์สำคัญเพราะการโจมตีไม่ได้จำกัดเฉพาะการอ่านข้อมูล ผู้โจมตีอาจพยายามเปลี่ยนไฟล์ดาวน์โหลด แก้ไขปลายทางการชำระเงิน ฉีดสคริปต์ เปลี่ยนการตอบกลับ API เปลี่ยนข้อมูลกำหนดค่า หรือแทนที่หน้าเข้าสู่ระบบ หากป้องกันเฉพาะความเป็นส่วนตัวแต่สามารถแก้ไขได้ การสื่อสารยังคงไม่ปลอดภัย
TLS ใช้การเข้ารหัสที่ผ่านการรับรองความถูกต้องหรือกลไกการรับรองความถูกต้องของข้อความเพื่อตรวจจับการแก้ไข เมื่อบันทึกที่เข้ารหัสถูกส่ง ฝ่ายรับจะตรวจสอบว่าบันทึกถูกต้องหรือไม่ หากการตรวจสอบล้มเหลว การเชื่อมต่อไม่ควรดำเนินต่อไปราวกับว่าทุกอย่างปกติ สิ่งนี้เปลี่ยนความพยายามแก้ไขหลายอย่างให้เป็นความล้มเหลวในการเชื่อมต่อที่ตรวจพบได้
การป้องกันนี้มีคุณค่าอย่างยิ่งสำหรับการแจกจ่ายซอฟต์แวร์ การกำหนดค่าจากระยะไกล การสื่อสาร API การจัดการคลาวด์ และการส่งคำสั่ง ในกรณีเหล่านี้ เนื้อหาที่แน่นอนมีความสำคัญ คำสั่ง โทเค็น แพ็กเกจอัปเดต หรือพารามิเตอร์การกำหนดค่าที่ถูกเปลี่ยนเพียงครั้งเดียวอาจมีผลกระทบร้ายแรง
องค์ประกอบหลักของ HTTPS
HTTPS อาศัยองค์ประกอบหลายอย่างทำงานร่วมกัน หากองค์ประกอบหนึ่งอ่อนแอ การเชื่อมต่อทั้งหมดอาจน่าเชื่อถือน้อยลง ใบรับรองที่ถูกต้องสำคัญ แต่ไม่เพียงพอหากเปิดใช้โปรโตคอลที่อ่อนแอ การเข้ารหัสที่แข็งแกร่งสำคัญ แต่ไม่เพียงพอหากแอปพลิเคชันเปิดเผยโทเค็นผ่านการออกแบบที่ไม่ดี ความปลอดภัยมาจากทั้งห่วงโซ่
| องค์ประกอบ | บทบาทหลัก | ข้อกังวลในการปฏิบัติงาน |
|---|---|---|
| ชื่อโดเมน | ระบุบริการที่ไคลเอนต์ต้องการเข้าถึง | ต้องตรงกับใบรับรองและการกำหนดค่าการกำหนดเส้นทาง |
| ใบรับรองดิจิทัล | ผูกคีย์สาธารณะกับตัวตนของโดเมน | ต้องถูกต้อง เชื่อถือได้ ต่ออายุ และติดตั้งอย่างถูกต้อง |
| คีย์ส่วนตัว | พิสูจน์การควบคุมเซิร์ฟเวอร์เหนือตัวตนของใบรับรอง | ต้องได้รับการปกป้องจากการรั่วไหลและการเข้าถึงโดยไม่ได้รับอนุญาต |
| การจับมือ TLS | เจรจาพารามิเตอร์โปรโตคอลและสร้างคีย์เซสชัน | ควรหลีกเลี่ยงเวอร์ชันที่ล้าสมัยและชุดรหัสลับที่อ่อนแอ |
| คีย์เซสชัน | เข้ารหัสและรับรองความถูกต้องของข้อมูลแอปพลิเคชัน | ควรสร้างอย่างปลอดภัยและจัดการในหน่วยความจำตามต้องการ |
| ชั้นแอปพลิเคชัน HTTPS | นำคำขอและการตอบกลับ HTTP ภายในช่องทางที่ปลอดภัย | คุกกี้แอปพลิเคชัน โทเค็น การเปลี่ยนเส้นทาง และส่วนหัวต้องกำหนดค่าอย่างปลอดภัย |
มุมมองแบบชั้นนี้ช่วยอธิบายว่าทำไมการติดตั้ง HTTPS จึงเป็นทั้งปัญหาของโปรโตคอลและปัญหาของการปฏิบัติงาน นักพัฒนาอาจมุ่งเน้นที่การเรียก API ผู้ดูแลระบบอาจมุ่งเน้นที่ใบรับรองและการกำหนดค่าเซิร์ฟเวอร์ ทีมความปลอดภัยอาจมุ่งเน้นที่นโยบายรหัสลับและการปกป้องคีย์ ผู้ใช้อาจมุ่งเน้นเพียงว่าเบราว์เซอร์แสดงการเชื่อมต่อที่ปลอดภัยหรือไม่ มุมมองทั้งหมดนี้เชื่อมโยงกัน
การติดตั้งที่ปลอดภัยที่สุดถือว่า HTTPS เป็นเส้นทางบริการทั้งหมด DNS การออกใบรับรอง การกำหนดค่าเซิร์ฟเวอร์ พร็อกซีย้อนกลับ โหลดบาลานเซอร์ เว็บแอปพลิเคชัน คุกกี้เซสชัน การเปลี่ยนเส้นทาง ไคลเอนต์ API เครื่องมือตรวจสอบ และระบบอัตโนมัติการต่ออายุทั้งหมดต้องทำงานร่วมกัน หากละเลยลิงก์ใดลิงก์หนึ่ง เว็บไซต์ที่มองเห็นอาจยังเปิดได้ในขณะที่ท่าทีด้านความปลอดภัยยังไม่สมบูรณ์
ทำไมการเชื่อมต่อเว็บที่ปลอดภัยจึงเป็นที่คาดหวัง
HTTPS กลายเป็นความคาดหวังปกติสำหรับเว็บไซต์เพราะกิจกรรมบนเว็บสมัยใหม่มีการโต้ตอบและมีข้อมูลมาก ผู้ใช้เข้าสู่ระบบ ส่งแบบฟอร์ม อัปโหลดไฟล์ ชำระเงิน จัดการบัญชี อ่านข้อความส่วนตัว เข้าถึงแพลตฟอร์มองค์กร และใช้แอปพลิเคชันคลาวด์ผ่านเบราว์เซอร์ HTTP ธรรมดาไม่สามารถให้ระดับความไว้วางใจที่จำเป็นสำหรับกิจกรรมเหล่านี้
เบราว์เซอร์ใช้ตัวบ่งชี้ความปลอดภัย คำเตือน ข้อจำกัดสิทธิ์ และการบังคับใช้นโยบายมากขึ้นเพื่อสนับสนุนการเชื่อมต่อที่ปลอดภัย คุณสมบัติที่ละเอียดอ่อนเช่นตำแหน่งทางภูมิศาสตร์ การเข้าถึงกล้อง การเข้าถึงไมโครโฟน service worker แอปพลิเคชันเว็บแบบก้าวหน้า และความสามารถของเบราว์เซอร์สมัยใหม่หลายอย่างได้รับการออกแบบโดยคำนึงถึงบริบทที่ปลอดภัย สิ่งนี้สะท้อนหลักการที่กว้างขึ้น: คุณสมบัติเว็บที่ทรงพลังไม่ควรทำงานบนการขนส่งที่ไม่น่าเชื่อถือ
HTTPS ยังช่วยปกป้องคุกกี้และเซสชัน เซสชันการเข้าสู่ระบบมักขึ้นอยู่กับคุกกี้หรือโทเค็นที่บอกเซิร์ฟเวอร์ว่าผู้ใช้ได้รับการรับรองความถูกต้องแล้ว หากคุกกี้นั้นถูกส่งผ่านการเชื่อมต่อที่ไม่มีการป้องกัน อาจถูกขโมยและนำไปใช้ซ้ำ แอตทริบิวต์คุกกี้ที่ปลอดภัยและการขนส่ง HTTPS ทำงานร่วมกันเพื่อลดความเสี่ยงการ hijack เซสชัน
สำหรับการค้นหา ความไว้วางใจของผู้ใช้ และความเข้ากันได้ของแพลตฟอร์ม HTTPS ตอนนี้เป็นข้อกำหนดพื้นฐานของเว็บไซต์มากกว่าการอัปเกรดเสริม เว็บไซต์ที่ไม่มี HTTPS อาจดูเก่า ไม่ปลอดภัย หรือถูกจำกัดโดยพฤติกรรมของเบราว์เซอร์ ที่สำคัญกว่านั้น อาจทำให้ผู้ใช้เผชิญกับความเสี่ยงที่หลีกเลี่ยงได้แม้ว่าไซต์เองไม่ได้ตั้งใจจัดการข้อมูลการชำระเงินหรือบัญชี
HTTPS ใช้ที่ไหน?
ระบบเข้าสู่ระบบ ตัวตน และบัญชี
ระบบเข้าสู่ระบบเป็นหนึ่งในพื้นที่การใช้งาน HTTPS ที่สำคัญที่สุด แบบฟอร์มเข้าสู่ระบบมักนำชื่อผู้ใช้ รหัสผ่าน รหัสครั้งเดียว โทเค็นการรับรองความถูกต้อง หรือคำขอเซสชัน หากการแลกเปลี่ยนนี้ไม่ได้รับการปกป้อง ผู้โจมตีบนเครือข่ายอาจจับข้อมูลรับรองหรือจัดการกระบวนการเข้าสู่ระบบ
HTTPS ปกป้องการสื่อสารระหว่างผู้ใช้และเซิร์ฟเวอร์การรับรองความถูกต้อง ช่วยป้องกันการเปิดเผยข้อมูลรับรอง ปกป้องการส่งคุกกี้เซสชัน และลดโอกาสที่ระบบกลางปลอมสามารถแก้ไขหน้าเข้าสู่ระบบ นอกจากนี้ยังสนับสนุนการใช้เทคโนโลยีตัวตนสมัยใหม่ที่ปลอดภัยกว่า เช่น single sign-on การอนุญาตตาม OAuth เซสชันเว็บแอปพลิเคชัน และเวิร์กโฟลว์การกู้คืนบัญชี
หน้าการจัดการบัญชีก็ต้องการ HTTPS การเปลี่ยนรหัสผ่าน การอัปเดตอีเมล การผูกหมายเลขโทรศัพท์ การตั้งค่าการรับรองความถูกต้องหลายปัจจัย บันทึกการเข้าถึง บันทึกการเรียกเก็บเงิน โปรไฟล์ส่วนบุคคล และการตั้งค่าความปลอดภัยล้วนเกี่ยวข้องกับข้อมูลที่ละเอียดอ่อน แม้ว่าเพียงส่วนหนึ่งของไซต์ต้องการเข้าสู่ระบบ การออกแบบที่ปลอดภัยที่สุดคือการใช้ HTTPS ทั่วทั้งไซต์เพื่อให้ผู้ใช้ไม่ต้องย้ายระหว่างสถานะที่มีการป้องกันและไม่มีการป้องกัน
ระบบตัวตนยังขึ้นอยู่กับการเปลี่ยนเส้นทาง ผู้ใช้อาจถูกส่งจากแอปพลิเคชันไปยังผู้ให้บริการตัวตนแล้วกลับไปยังแอปพลิเคชันพร้อมรหัสหรือโทเค็น หากการเปลี่ยนเส้นทางเหล่านี้ไม่ได้รับการปกป้องและตรวจสอบอย่างระมัดระวัง กระบวนการตัวตนอาจเสี่ยง HTTPS เป็นรากฐานหนึ่ง ขณะที่การจัดการ redirect URI ที่ถูกต้อง การจัดเก็บโทเค็น นโยบายคุกกี้ และการตรวจสอบแอปพลิเคชันทำให้การออกแบบสมบูรณ์
การชำระเงินและธุรกรรมทางการเงิน
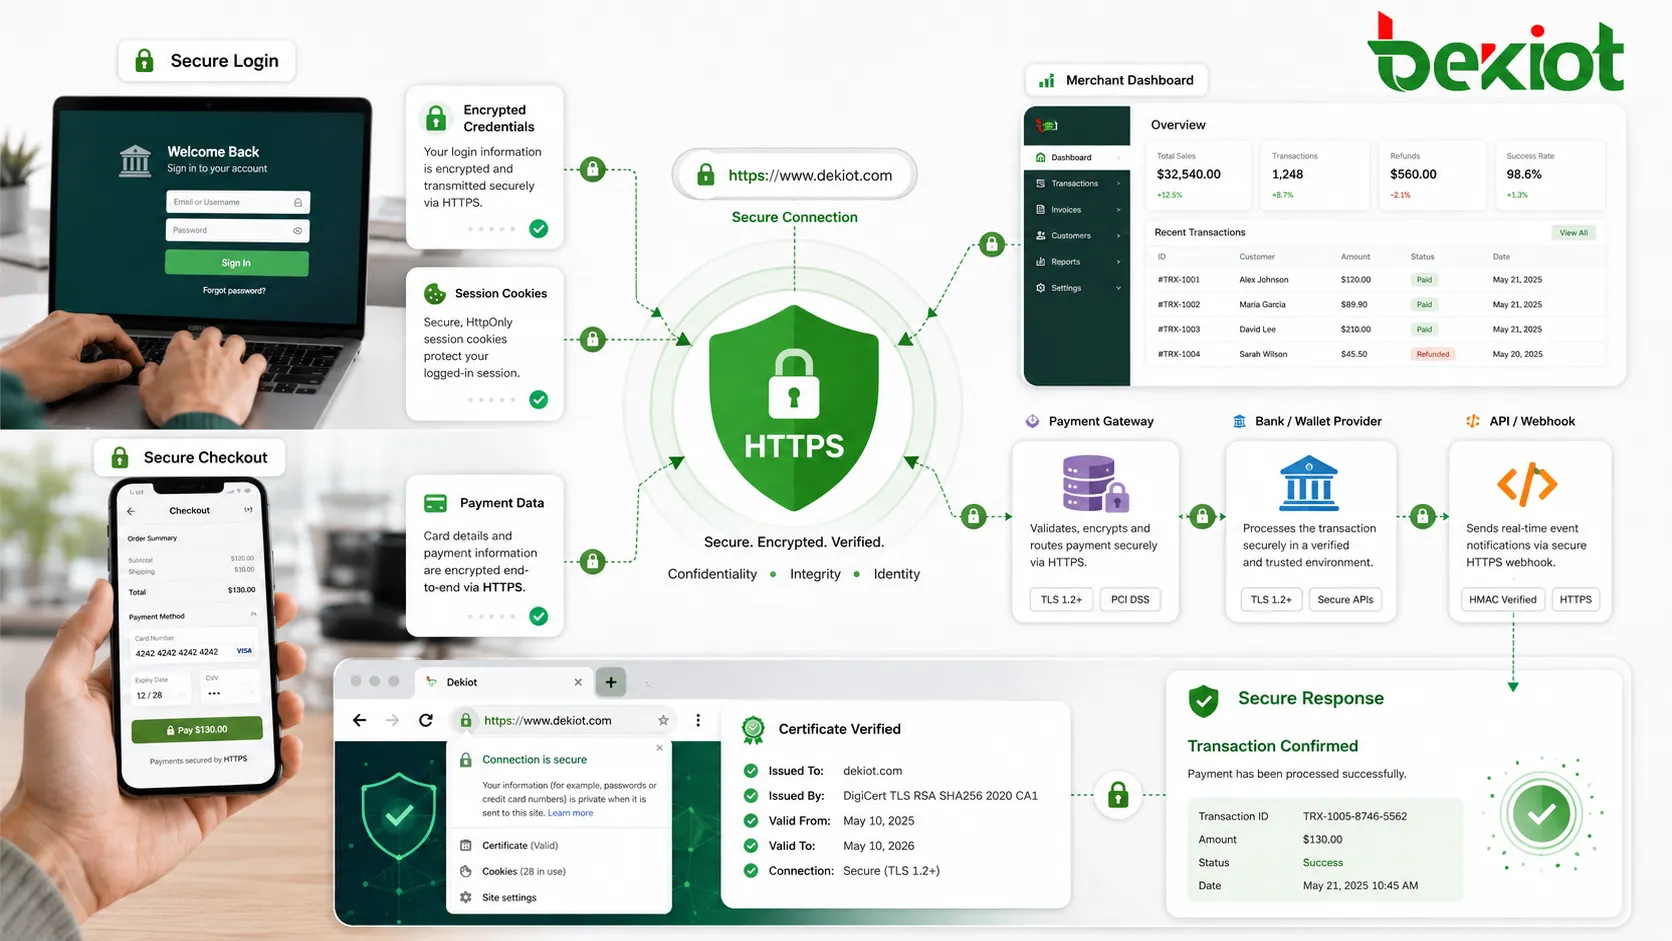
หน้าชำระเงิน ธนาคารออนไลน์ แพลตฟอร์มการเรียกเก็บเงิน ระบบสมัครสมาชิก พอร์ทัลใบแจ้งหนี้ และแดชบอร์ดทางการเงินเป็นกรณีการใช้งาน HTTPS ที่ชัดเจน เกี่ยวข้องกับข้อมูลเช่นข้อมูลบัตร บันทึกบัญชี รายละเอียดธุรกรรม ที่อยู่การเรียกเก็บเงิน รหัสการอนุญาต ใบเสร็จ และตัวตนผู้ใช้ ค่าเหล่านี้ต้องการทั้งความลับและความสมบูรณ์
การเข้ารหัสปกป้องข้อมูลการชำระเงินขณะเดินทางระหว่างไคลเอนต์และเซิร์ฟเวอร์ การตรวจสอบตัวตนช่วยให้ผู้ใช้หลีกเลี่ยงการส่งข้อมูลทางการเงินไปยังไซต์ที่แอบอ้าง การป้องกันความสมบูรณ์ช่วยป้องกันข้อมูลธุรกรรมจากการถูกแก้ไขระหว่างการรับส่ง เมื่อรวมกันคุณสมบัติเหล่านี้ทำให้ HTTPS เป็นข้อกำหนดพื้นฐานสำหรับการโต้ตอบทางการเงินที่เชื่อถือได้
เวิร์กโฟลว์การชำระเงินอาจมีหลายฝ่าย: ไซต์ร้านค้า เกตเวย์การชำระเงิน ธนาคาร ผู้ให้บริการกระเป๋าเงิน แพลตฟอร์มป้องกันการฉ้อโกง ปลายทาง callback และเบราว์เซอร์ผู้ใช้หรือแอปมือถือ HTTPS จำเป็นไม่เพียงในหน้าชำระเงินที่มองเห็น แต่ยังรวมถึง callback เบื้องหลัง API การยืนยันการชำระเงิน ปลายทาง webhook และแดชบอร์ดร้านค้า
สิ่งสำคัญคือ HTTPS ไม่ได้ทำให้ระบบการชำระเงินเป็นไปตามข้อกำหนดหรือปลอดภัยอย่างสมบูรณ์ด้วยตัวมันเอง ความปลอดภัยของการชำระเงินยังต้องการการออกแบบแอปพลิเคชันที่เหมาะสม การลดข้อมูล การใช้โทเค็น การควบคุมการเข้าถึง การตรวจสอบการฉ้อโกง การจัดเก็บที่ปลอดภัย การบันทึก และการปฏิบัติตามข้อกำหนดการชำระเงินที่เกี่ยวข้อง HTTPS ปกป้องช่องทางการขนส่ง; ไม่ได้แทนที่สถาปัตยกรรมความปลอดภัยทั้งหมด
API และการสื่อสารระหว่างบริการ
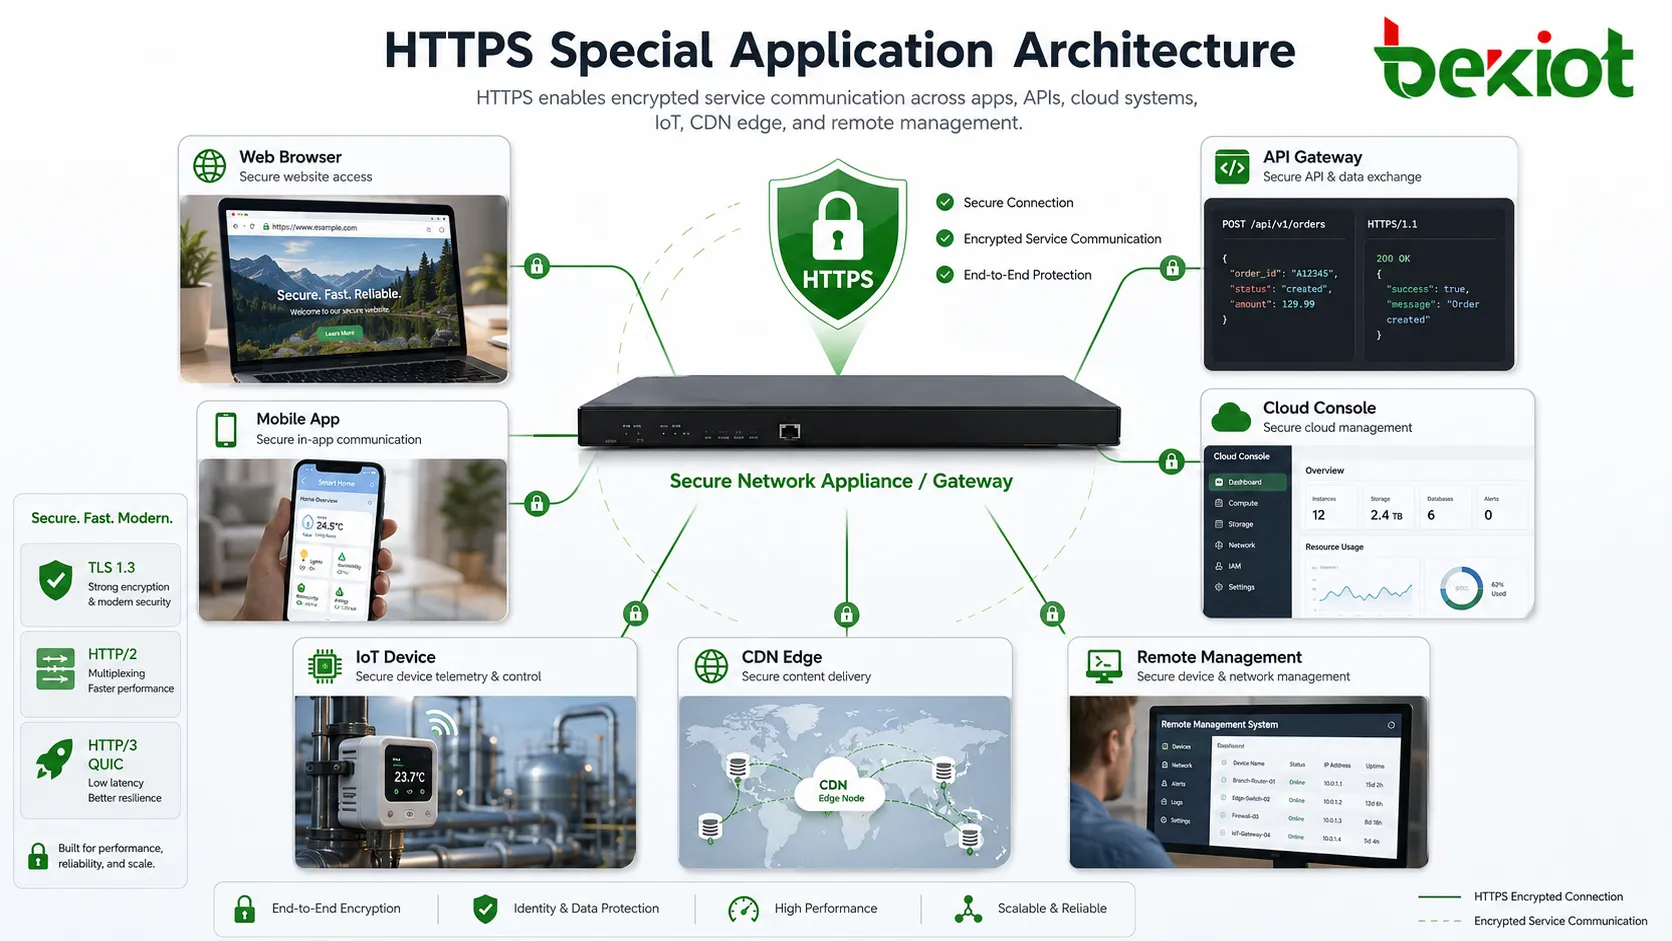
HTTPS ไม่ได้มีไว้เพียงสำหรับหน้าเว็บที่มนุษย์ดูเท่านั้น ระบบสมัยใหม่หลายระบบสื่อสารผ่าน API โดยใช้ HTTPS แอปมือถือ front end เว็บ บริการคลาวด์ microservice ระบบพันธมิตร แพลตฟอร์มการจัดการ และเครื่องมืออัตโนมัติมักแลกเปลี่ยน JSON, XML, ไฟล์, คำสั่ง, โทเค็น และข้อมูลสถานะผ่านปลายทาง HTTPS
สำหรับ API HTTPS ปกป้องโทเค็นการเข้าถึง เนื้อหาคำขอ ข้อมูลการตอบกลับ และส่วนหัวการรับรองความถูกต้อง หากไม่มี HTTPS โทเค็น bearer หรือคีย์ API ที่ส่งในข้อความธรรมดาอาจถูกจับและใช้โดยผู้โจมตี เนื่องจากข้อมูลรับรอง API หลายตัวทำหน้าที่เหมือนบัตรผ่านการเข้าถึง การป้องกันการขนส่งจึงจำเป็น
การสื่อสารระหว่างบริการมักทำงานภายในเครือข่ายส่วนตัว แต่ส่วนตัวไม่ได้หมายถึงปลอดภัยเสมอ เครือข่ายภายในสามารถมีโฮสต์ที่ถูกบุกรุก เครื่องมือตรวจสอบที่กำหนดค่าไม่ถูกต้อง โครงสร้างพื้นฐานที่ใช้ร่วมกัน หรือส่วนที่ไม่น่าเชื่อถือ การใช้ HTTPS ระหว่างบริการลดสมมติฐานที่ว่าเครือข่ายภายในเชื่อถือได้อย่างสมบูรณ์
ในสภาพแวดล้อมขั้นสูง API อาจใช้ mutual TLS ใน HTTPS ทั่วไป ไคลเอนต์มักตรวจสอบใบรับรองเซิร์ฟเวอร์ ใน mutual TLS เซิร์ฟเวอร์ยังตรวจสอบใบรับรองไคลเอนต์ด้วย สิ่งนี้สามารถใช้เพื่อรับรองความถูกต้องของอุปกรณ์ บริการ เกตเวย์ หรือพันธมิตรในชั้นการขนส่ง มีประโยชน์อย่างยิ่งเมื่อการเข้าถึง API ต้องจำกัดเฉพาะระบบที่รู้จักมากกว่าตรรกะชื่อผู้ใช้-รหัสผ่านหรือตามโทเค็นเท่านั้น
เกตเวย์ API และพร็อกซีย้อนกลับมักสิ้นสุด HTTPS ที่ขอบแล้วส่งต่อคำขอไปยังบริการภายใน สิ่งนี้สามารถลดความซับซ้อนของการจัดการใบรับรองและการควบคุมการรับส่งข้อมูล แต่ยังต้องการการออกแบบที่ระมัดระวัง หากการรับส่งข้อมูลจากพร็อกซีไปยังบริการภายในไม่เข้ารหัส เส้นทางภายในต้องได้รับความไว้วางใจและได้รับการปกป้อง ในสภาพแวดล้อมความปลอดภัยสูงอาจจำเป็นต้องใช้ HTTPS ภายในแบบ end-to-end หรือเข้ารหัสซ้ำ
แพลตฟอร์มคลาวด์และคอนโซลการจัดการ
แพลตฟอร์มคลาวด์พึ่งพา HTTPS อย่างมากเพราะผู้ใช้จัดการโครงสร้างพื้นฐานผ่านคอนโซลเว็บ API และเครื่องมืออัตโนมัติ แดชบอร์ดคลาวด์อาจอนุญาตให้ผู้ใช้สร้างเซิร์ฟเวอร์ จัดการฐานข้อมูล ดาวน์โหลดคีย์ เปลี่ยนกฎไฟร์วอลล์ ดูบันทึก กำหนดค่าที่เก็บข้อมูล และควบคุมสิทธิ์ตัวตน การกระทำเหล่านี้ละเอียดอ่อนสูง
HTTPS ปกป้องเซสชันการจัดการระหว่างผู้ดูแลระบบและแพลตฟอร์มคลาวด์ ลดความเสี่ยงของการขโมยข้อมูลรับรอง การ hijack เซสชัน การจัดการคำสั่ง และการเปิดเผยข้อมูลที่ละเอียดอ่อน หากการรับส่งข้อมูลการจัดการไม่ได้รับการปกป้อง ผู้โจมตีอาจสังเกตหรือแทรกแซงการดำเนินการโครงสร้างพื้นฐานได้
API คลาวด์ยังใช้ HTTPS เป็นการขนส่งพื้นฐานสำหรับระบบอัตโนมัติ เครื่องมือ infrastructure-as-code สคริปต์การปรับใช้ เอเจนต์การตรวจสอบ ระบบสำรองข้อมูล และแพลตฟอร์มการประสานงานอาจเรียกปลายทาง HTTPS ทั้งหมด คำขอเหล่านี้สามารถสร้างหรือทำลายทรัพยากร หมุนเวียนความลับ แก้ไขนโยบายเครือข่าย หรือเรียกดูบันทึก ความปลอดภัยในการขนส่งจึงจำเป็นสำหรับความปลอดภัยในการปฏิบัติงาน
สภาพแวดล้อมคลาวด์ยังแสดงให้เห็นถึงความจำเป็นในการจัดการใบรับรองและโดเมนที่ถูกต้อง บริการอาจใช้โดเมนที่กำหนดเอง โหลดบาลานเซอร์ ปลายทาง CDN ใบรับรอง wildcard ปลายทางภูมิภาค และชื่อบริการภายใน แต่ละปลายทางควรได้รับการครอบคลุมโดยการกำหนดค่าใบรับรองและกระบวนการต่ออายุที่เหมาะสม ความล้มเหลวของใบรับรองบนปลายทางการจัดการสามารถขัดขวางการปฏิบัติงานได้แม้ว่าบริการพื้นฐานจะสมบูรณ์ก็ตาม
อุปกรณ์ IoT และเทอร์มินัลระยะไกล
อุปกรณ์ IoT และเทอร์มินัลระยะไกลมักใช้ HTTPS เพื่อสื่อสารกับแพลตฟอร์มคลาวด์ เซิร์ฟเวอร์การจัดการ บริการอัปเดต หรือระบบตรวจสอบ อุปกรณ์เหล่านี้อาจติดตั้งในบ้าน โรงงาน ยานพาหนะ สถานีสาธารณูปโภค อาคาร สถานที่กลางแจ้ง หรือโครงสร้างพื้นฐานแบบกระจาย หลายแห่งทำงานผ่านเครือข่ายที่เจ้าของอุปกรณ์ไม่สามารถควบคุมได้อย่างสมบูรณ์
HTTPS ช่วยปกป้องข้อมูล telemetry คำสั่งการกำหนดค่า คำขออัปเดตเฟิร์มแวร์ โทเค็นการรับรองความถูกต้อง และกระบวนการลงทะเบียนอุปกรณ์ หากอุปกรณ์ส่งข้อมูลสถานะหรือรับคำสั่งโดยไม่มีการป้องกัน ผู้โจมตีอาจดักจับข้อมูลหรือพยายามจัดการพฤติกรรมของอุปกรณ์
ตัวตนของอุปกรณ์เป็นความท้าทายพิเศษ การติดตั้งบางอย่างพึ่งพา HTTPS ฝั่งเซิร์ฟเวอร์เท่านั้น ซึ่งอุปกรณ์ตรวจสอบเซิร์ฟเวอร์ก่อนส่งข้อมูล การติดตั้งที่ปลอดภัยกว่าอาจใช้ใบรับรองไคลเอนต์ ข้อมูลรับรองที่ผูกกับอุปกรณ์ secure element หรือ mutual TLS เพื่อตรวจสอบว่าอุปกรณ์เองได้รับอนุญาต วิธีที่ถูกต้องขึ้นอยู่กับมูลค่าอุปกรณ์ ขนาดการติดตั้ง ระดับความเสี่ยง และความสามารถในการบำรุงรักษา
การส่งมอบการอัปเดตเฟิร์มแวร์เป็นการใช้งานพิเศษที่สำคัญ HTTPS สามารถปกป้องเส้นทางการขนส่งระหว่างเซิร์ฟเวอร์อัปเดตและอุปกรณ์ ลดความเสี่ยงที่แพ็กเกจอัปเดตถูกแทนที่ระหว่างการรับส่ง อย่างไรก็ตามการออกแบบการอัปเดตที่ปลอดภัยควรมีการลงนามแพ็กเกจและการตรวจสอบฝั่งอุปกรณ์ด้วย ความปลอดภัยในการขนส่งและความถูกต้องของซอฟต์แวร์ควรทำงานร่วมกัน
การจัดการอุปกรณ์ระยะไกลยังขึ้นอยู่กับการจัดการใบรับรองที่เสถียร อุปกรณ์อาจมีหน่วยความจำจำกัด วงจรชีวิตยาว การเชื่อมต่อเป็นระยะ และการเข้าถึงทางกายภาพยาก การหมดอายุใบรับรอง ข้อผิดพลาดในการซิงโครไนซ์เวลา การเปลี่ยนแปลงใบรับรองราก และความล้มเหลวในการต่ออายุอาจทำให้เกิดปัญหาการเชื่อมต่อในวงกว้างหากไม่ได้วางแผนอย่างระมัดระวัง
ระบบอุตสาหกรรมและปฏิบัติการ
ระบบอุตสาหกรรมและปฏิบัติการใช้ส่วนติดต่อเว็บมากขึ้นสำหรับการตรวจสอบ การกำหนดค่า แดชบอร์ด บันทึก สัญญาณเตือน รายงาน และการบำรุงรักษาระยะไกล ระบบเหล่านี้อาจรวมถึงคอนโทรลเลอร์ เกตเวย์ อุปกรณ์เครือข่าย แพลตฟอร์มการสื่อสาร เซ็นเซอร์ ระบบพลังงาน ระบบอาคาร และอุปกรณ์ความปลอดภัย หลายแห่งเปิดเผยส่วนติดต่อการจัดการ HTTPS
การใช้ HTTPS ในสภาพแวดล้อมเหล่านี้ไม่ใช่เพียงเรื่องความเป็นส่วนตัว แต่是关于การป้องกันการสังเกตและการแก้ไขการตั้งค่าการปฏิบัติงานโดยไม่ได้รับอนุญาต หน้าการกำหนดค่าอาจมีพารามิเตอร์เครือข่าย บัญชีผู้ใช้ เกณฑ์สัญญาณเตือน กฎการกำหนดเส้นทาง การควบคุมเฟิร์มแวร์ หรือบันทึกระบบ หากการรับส่งข้อมูลดังกล่าวถูกเปิดเผย ความเสี่ยงสามารถส่งผลต่อพฤติกรรมอุปกรณ์และการปฏิบัติงานของสถานที่
สภาพแวดล้อมอุตสาหกรรมมักมีอุปกรณ์เก่าและรอบการเปลี่ยนทดแทนยาว อุปกรณ์บางอย่างอาจรองรับเฉพาะเวอร์ชัน TLS ที่จำกัดหรือการจัดการใบรับรองที่ล้าสมัย สิ่งนี้สร้างความท้าทายในทางปฏิบัติ: องค์กรต้องการการจัดการที่เข้ารหัส แต่ก็ต้องรักษาความเข้ากันได้กับอุปกรณ์เดิม แผนการเปลี่ยนผ่านที่ปลอดภัยอาจรวมถึงการแบ่งส่วนเครือข่าย เกตเวย์พร็อกซี เส้นทางการเข้าถึงที่ควบคุม การอัปเดตเฟิร์มแวร์ และการเปลี่ยนทดแทนทีละน้อย
สำหรับการวางแผนโครงการ โปรดตรวจสอบ voice gateway ควบคู่กับระบบการสื่อสารแบบหลอมรวม; ตรวจสอบอินเทอร์เฟซ การกำหนดค่า และหลักฐานการยอมรับสำหรับบริการที่ต้องการ
การบำรุงรักษาระยะไกลเป็นการใช้งานพิเศษอีกอย่าง วิศวกรอาจเข้าถึงแดชบอร์ด หน้าวินิจฉัย บันทึก หรือพอร์ทัลการกำหนดค่าจากภายนอกสถานที่ท้องถิ่น HTTPS เป็นรากฐานที่จำเป็นสำหรับการปกป้องการเข้าถึงนั้น แต่ควรใช้ร่วมกับ VPN การรับรองความถูกต้องที่แข็งแกร่ง สิทธิ์ตามบทบาท การบันทึกการตรวจสอบ และการจำกัดการเปิดเผย การเปิดเผยส่วนติดต่อการจัดการสู่อินเทอร์เน็ตด้วยรหัสผ่านเท่านั้นมักไม่เพียงพอ
การส่งมอบเนื้อหาและแพลตฟอร์มขอบ
เครือข่ายการส่งมอบเนื้อหาและแพลตฟอร์มขอบใช้ HTTPS เพื่อส่งมอบเว็บไซต์ ไฟล์สื่อ สคริปต์ รูปภาพ ดาวน์โหลด และข้อมูลแอปพลิเคชันจากตำแหน่งที่ใกล้ผู้ใช้ ในสถาปัตยกรรมนี้ HTTPS อาจสิ้นสุดที่โหนดขอบ ขณะที่โหนดขอบสื่อสารกับเซิร์ฟเวอร์ต้นทางผ่านการเชื่อมต่ออื่น
HTTPS ที่ขอบปรับปรุงความไว้วางใจของผู้ใช้และปกป้องการส่งมอบเนื้อหาผ่านเครือข่ายสาธารณะ นอกจากนี้ยังเปิดใช้คุณสมบัติเบราว์เซอร์สมัยใหม่และลดปัญหา mixed content สำหรับเว็บไซต์ที่มีผู้ใช้ทั่วโลก HTTPS ผ่าน CDN สามารถปรับปรุงความพร้อมใช้งานและประสิทธิภาพขณะที่รักษาการเข้าถึงที่ปลอดภัยที่ชั้นหันหน้าสู่ผู้ใช้
ความสัมพันธ์ระหว่างขอบและต้นทางต้องออกแบบอย่างระมัดระวัง หากเส้นทางเบราว์เซอร์ถึงขอบถูกเข้ารหัสแต่เส้นทางขอบถึงต้นทางไม่ได้รับการปกป้อง ข้อมูลที่ละเอียดอ่อนอาจยังถูกเปิดเผยภายในเส้นทางแบ็กเอนด์ การติดตั้งหลายแห่งจึงใช้ HTTPS ทั้งจากไคลเอนต์ถึงขอบและจากขอบถึงต้นทาง
การจัดการใบรับรองที่ขอบอาจซับซ้อนเพราะแพลตฟอร์มเดียวอาจให้บริการโดเมนที่กำหนดเองหลายโดเมน ระบบอัตโนมัติ การตรวจสอบการต่ออายุ การตรวจสอบโดเมน และการแมปใบรับรองที่ถูกต้องมีความสำคัญ ข้อผิดพลาดอาจทำให้เกิดคำเตือนในเบราว์เซอร์หรือการหยุดชะงักของบริการแม้ว่าเนื้อหาเว็บไซต์เองจะพร้อมใช้งาน
แอปมือถือและเครือข่ายสาธารณะ
แอปพลิเคชันมือถือพึ่งพา HTTPS อย่างมากเพราะผู้ใช้อาจเชื่อมต่อผ่านเครือข่ายเซลลูลาร์ Wi-Fi สาธารณะ เราเตอร์ที่บ้าน เครือข่ายสำนักงาน โรงแรม สนามบิน คาเฟ่ และ hotspot ที่ใช้ร่วมกัน นักพัฒนาแอปพลิเคชันไม่สามารถถือว่าเครือข่ายน่าเชื่อถือ HTTPS ให้ช่องทางที่ปลอดภัยระหว่างแอปและบริการแบ็กเอนด์
แอปมือถือมักแลกเปลี่ยนข้อมูลการเข้าสู่ระบบ โปรไฟล์ผู้ใช้ ข้อมูลตำแหน่ง การลงทะเบียนโทเค็น push คำขอการชำระเงิน ตัวระบุอุปกรณ์ ข้อความ การอัปโหลดสื่อ และการตอบกลับ API แม้ว่าส่วนติดต่อของแอปจะดูเรียบง่าย ข้อมูลเบื้องหลังอาจละเอียดอ่อน HTTPS ลดการเปิดเผยในสภาพแวดล้อมเครือข่ายที่ไม่สามารถคาดเดาได้
การตรวจสอบใบรับรองมีความสำคัญเป็นพิเศษในแอปมือถือ แอปไม่ควรเพิกเฉยต่อข้อผิดพลาดของใบรับรองหรือยอมรับใบรับรองใด ๆ โดยไม่ตรวจสอบ แอปความปลอดภัยสูงบางตัวอาจใช้กลยุทธ์ certificate pinning หรือ public key pinning แม้ว่าสิ่งเหล่านี้ต้องจัดการอย่างระมัดระวังเพื่อหลีกเลี่ยงการหยุดชะงักของบริการเมื่อใบรับรองเปลี่ยน
เครือข่ายสาธารณะยังเพิ่มความเสี่ยงของ captive portal, hotspot ปลอม, การดักจับในท้องถิ่น และการจัดการการรับส่งข้อมูล HTTPS ไม่สามารถป้องกันผู้ใช้จากการเข้าร่วมเครือข่ายที่เป็นอันตราย แต่สามารถป้องกันเครือข่ายนั้นจากการอ่านหรือแก้ไขการรับส่งข้อมูลแอปพลิเคชันที่ได้รับการปกป้องเมื่อการตรวจสอบใบรับรองทำงานอย่างถูกต้อง
ประสิทธิภาพ HTTP/2 และ HTTP/3
บางคนยังคงถือว่า HTTPS ช้าเสมอเพราะการเข้ารหัสเพิ่มค่าใช้จ่าย ในสภาพแวดล้อมยุคแรก ข้อกังวลนั้นมองเห็นได้ชัดเจนกว่า ฮาร์ดแวร์สมัยใหม่ ไลบรารี TLS ที่ปรับแต่ง การกลับมาใช้เซสชัน HTTP/2 multiplexing และ HTTP/3 บน QUIC ได้เปลี่ยนภาพประสิทธิภาพในทางปฏิบัติ สำหรับหลายไซต์ ประสิทธิภาพ HTTPS ไม่ใช่คอขวดหลักเมื่อกำหนดค่าอย่างถูกต้อง
HTTP/2 มักทำงานบน TLS ในเบราว์เซอร์และปรับปรุงประสิทธิภาพผ่าน multiplexing การบีบอัดส่วนหัว และการใช้การเชื่อมต่อแบบถาวรที่ดีขึ้น สิ่งนี้สามารถลดจำนวนการเชื่อมต่อแยกที่จำเป็นสำหรับหน้าที่มีทรัพยากรจำนวนมาก HTTPS จึงไม่เพียงเป็นข้อกำหนดด้านความปลอดภัย แต่ยังเป็นส่วนหนึ่งของเส้นทางสู่ประสิทธิภาพเว็บสมัยใหม่
HTTP/3 ใช้ QUIC ซึ่งผสานการเข้ารหัสลึกยิ่งขึ้นและทำงานบน UDP ได้รับการออกแบบเพื่อปรับปรุงการสร้างการเชื่อมต่อ ลดปัญหาการบล็อกหัวแถวบางส่วน และสนับสนุนพฤติกรรมที่ดีขึ้นภายใต้เงื่อนไขเครือข่ายบางอย่าง ในทางปฏิบัติ การติดตั้งขึ้นอยู่กับการสนับสนุนเซิร์ฟเวอร์ การสนับสนุน CDN พฤติกรรมไฟร์วอลล์ การสนับสนุนเบราว์เซอร์ และเงื่อนไขเครือข่าย
ประสิทธิภาพยังต้องการการกำหนดค่าที่ดี เซิร์ฟเวอร์ควรหลีกเลี่ยงการเปลี่ยนเส้นทางที่ไม่จำเป็น ใช้ห่วงโซ่ใบรับรองที่เหมาะสม เปิดใช้การกลับมาใช้เซสชันเมื่อเหมาะสม กำหนดค่าโปรโตคอลสมัยใหม่ และตรวจสอบเวลาการจับมือ เวลาถึงไบต์แรก และอัตราข้อผิดพลาด การเข้ารหัสเพียงอย่างเดียวไม่ได้สร้างปัญหาประสิทธิภาพ; การติดตั้งที่ไม่ดีมักสร้าง
การตรวจสอบการติดตั้งสำหรับความปลอดภัยในการขนส่ง
กฎข้อแรกคือใช้ใบรับรองที่ถูกต้องสำหรับโดเมนที่ถูกต้อง ใบรับรองต้องครอบคลุมชื่อโดเมนที่ผู้ใช้หรือไคลเอนต์เข้าถึงจริง หากผู้ใช้เชื่อมต่อผ่าน www, โดเมนเปล่า, โดเมนย่อย, โดเมน API หรือปลายทางภูมิภาค การครอบคลุมใบรับรองควรตรงกัน ความไม่สอดคล้องทำให้เกิดคำเตือนในเบราว์เซอร์และการเชื่อมต่อไคลเอนต์ล้มเหลว
กฎข้อที่สองคือปกป้องคีย์ส่วนตัว หากคีย์ส่วนตัวถูกขโมย ผู้โจมตีอาจแอบอ้างเป็นเซิร์ฟเวอร์ในบางสถานการณ์หรือบุกรุกความไว้วางใจ ควรจัดเก็บคีย์ส่วนตัวอย่างปลอดภัย จำกัดการเข้าถึง และกระบวนการปฏิบัติงานควรหลีกเลี่ยงการคัดลอกคีย์โดยไม่จำเป็นไปยังระบบที่ไม่มีการจัดการ
กฎข้อที่สามคือปิดใช้โปรโตคอลที่ล้าสมัยและชุดรหัสลับที่อ่อนแอ ความเข้ากันได้กับไคลเอนต์ที่เก่ามากอาจดูสะดวก แต่อาจเปิดเผยบริการต่อจุดอ่อนที่รู้จัก องค์กรควรตรวจสอบฐานผู้ใช้และข้อกำหนดด้านความปลอดภัยก่อนอนุญาตตัวเลือกที่ล้าสมัย
กฎข้อที่สี่คือเปลี่ยนเส้นทาง HTTP ไปยัง HTTPS อย่างถูกต้อง เว็บไซต์หลายแห่งยังคงได้รับคำขอผ่าน HTTP ธรรมดาเพราะผู้ใช้พิมพ์โดเมนโดยไม่มี scheme หรือลิงก์เก่าชี้ไปที่ HTTP การเปลี่ยนเส้นทางควรส่งผู้ใช้ไปยังเวอร์ชัน HTTPS สำหรับการป้องกันที่แข็งแกร่งขึ้น HTTP Strict Transport Security สามารถบอกเบราว์เซอร์ให้ใช้ HTTPS โดยอัตโนมัติสำหรับการเชื่อมต่อในอนาคต
กฎข้อที่ห้าคือหลีกเลี่ยง mixed content หากหน้า HTTPS โหลดสคริปต์ รูปภาพ เฟรม หรือทรัพยากรผ่าน HTTP ธรรมดา หน้าอาจปลอดภัยน้อยลงหรืออาจถูกบล็อกโดยเบราว์เซอร์ mixed content ที่ใช้งานอยู่เช่นสคริปต์เป็นอันตรายอย่างยิ่งเพราะสามารถบ่อนทำลายความปลอดภัยของหน้าที่ได้รับการปกป้อง
กฎข้อที่หกคือตรวจสอบการหมดอายุและการต่ออายุใบรับรอง ใบรับรองที่หมดอายุเป็นสาเหตุทั่วไปของการหยุดชะงักที่หลีกเลี่ยงได้ ระบบอัตโนมัติสามารถช่วยได้ แต่ระบบอัตโนมัติยังต้องการการตรวจสอบ ความล้มเหลวในการตรวจสอบโดเมน ปัญหา DNS ขีดจำกัดอัตรา ข้อผิดพลาดสิทธิ์ไฟล์ หรือการกำหนดค่าโหลดบาลานเซอร์ผิดพลาดสามารถทำให้การต่ออายุล้มเหลวอย่างไม่คาดคิด
ข้อผิดพลาดในการกำหนดค่าที่พบบ่อย
ข้อผิดพลาดทั่วไปอย่างหนึ่งคือการถือว่า HTTPS สมบูรณ์หลังจากติดตั้งใบรับรอง ใบรับรองเป็นเพียงส่วนหนึ่ง เซิร์ฟเวอร์ยังต้องรองรับเวอร์ชันโปรโตคอลที่ปลอดภัย การกำหนดค่ารหัสลับที่ถูกต้อง พฤติกรรมการเปลี่ยนเส้นทางที่เหมาะสม คุกกี้ที่ปลอดภัย ส่วนหัวที่ปลอดภัย และการต่ออายุที่เชื่อถือได้ แม่กุญแจเพียงอย่างเดียวไม่ได้พิสูจน์ว่าทุกชั้นกำหนดค่าอย่างดี
ข้อผิดพลาดอีกอย่างคือปล่อยบริการภายในไม่มีการป้องกันเพราะ "ไม่ใช่สาธารณะ" ระบบภายในยังคงนำข้อมูลรับรอง โทเค็น ข้อมูลการกำหนดค่า และคำสั่งการปฏิบัติงานที่ละเอียดอ่อน หากผู้ใช้ สคริปต์ หรือบริการสื่อสารผ่านเครือข่ายที่ใช้ร่วมกัน ควรพิจารณา HTTPS หรือการขนส่งที่ปลอดภัยอื่น
ข้อผิดพลาดที่สามคือการเพิกเฉยต่อความปลอดภัยระดับแอปพลิเคชัน HTTPS ปกป้องข้อมูลระหว่างการรับส่ง แต่ไม่ได้ป้องกัน SQL injection, cross-site scripting, รหัสผ่านที่อ่อนแอ, การควบคุมการเข้าถึงที่เสียหาย, การอัปโหลดไฟล์ที่ไม่ปลอดภัย หรือการรั่วไหลของข้อมูลฝั่งเซิร์ฟเวอร์ ไซต์สามารถใช้ HTTPS และยังคงเสี่ยงหากแอปพลิเคชันออกแบบไม่ดี
การกำหนดค่าพร็อกซีย้อนกลับที่ไม่เหมาะสมก็พบบ่อย แอปพลิเคชันแบ็กเอนด์อาจไม่ทราบว่าคำขอเดิมเป็น HTTPS หลังจากที่การรับส่งข้อมูลสิ้นสุดที่พร็อกซี สิ่งนี้อาจทำให้เกิดการเปลี่ยนเส้นทางผิด การตั้งค่าคุกกี้ที่ไม่ปลอดภัย การสร้าง URL ที่ไม่ถูกต้อง หรือปัญหา mixed content ต้องกำหนดค่าส่วนหัวที่ส่งต่อและขอบเขตความไว้วางใจอย่างระมัดระวัง
ข้อผิดพลาดในห่วงโซ่ใบรับรองก็อาจทำให้เกิดปัญหาได้ เซิร์ฟเวอร์อาจติดตั้งใบรับรองหลักแต่มิได้รวมใบรับรองกลาง ไคลเอนต์บางตัวอาจยังทำงานได้เพราะสามารถดึงใบรับรองกลางที่ขาดหายไป ขณะที่ไคลเอนต์อื่นอาจล้มเหลว ควรกำหนดค่าและทดสอบห่วงโซ่ใบรับรองที่สมบูรณ์ในไคลเอนต์ประเภทต่าง ๆ
การประเมินการกำหนดค่าและการบำรุงรักษา
การติดตั้ง HTTPS ที่เชื่อถือได้ควรผ่านการตรวจสอบในทางปฏิบัติหลายประการ ใบรับรองควรตรงกับโดเมน ห่วงโซ่ควรถูกต้อง ใบรับรองไม่ควรหมดอายุ และควรตรวจสอบการต่ออายุ เซิร์ฟเวอร์ควรเลือกใช้เวอร์ชัน TLS สมัยใหม่และหลีกเลี่ยงอัลกอริทึมที่อ่อนแอ คำขอ HTTP ควรเปลี่ยนเส้นทางไปยัง HTTPS อย่างถูกต้อง
แอปพลิเคชันควรใช้คุกกี้ที่ปลอดภัยสำหรับตัวระบุเซสชัน หน้าเข้าสู่ระบบ หน้าชำระเงิน หน้าบัญชี API ดาวน์โหลด และหน้าการจัดการทั้งหมดควรใช้ HTTPS ไม่ควรโหลดทรัพยากรที่ละเอียดอ่อนผ่าน HTTP ธรรมดา ควรพิจารณาส่วนหัวความปลอดภัยตามประเภทแอปพลิเคชัน
การติดตั้งควรทดสอบจากมุมมองของไคลเอนต์จริง เบราว์เซอร์ แอปมือถือ ไคลเอนต์ API อุปกรณ์ฝังตัว หรือเทอร์มินัลอุตสาหกรรมอาจมีพฤติกรรมไม่เหมือนกัน อุปกรณ์บางตัวมีที่เก็บความไว้วางใจที่เก่าหรือการสนับสนุน TLS ที่จำกัด การทดสอบควรครอบคลุมไคลเอนต์ที่เป็นตัวแทนมากกว่าเพียงเบราว์เซอร์ของผู้ดูแลระบบ
ความน่าเชื่อถือในการปฏิบัติงานสำคัญพอ ๆ กับการตั้งค่าเริ่มต้น ควรทำให้การต่ออายุใบรับรองเป็นอัตโนมัติหรือกำหนดเวลา ควรส่งการแจ้งเตือนการหมดอายุล่วงหน้าเพียงพอสำหรับการดำเนินการ การหมุนเวียนคีย์ การย้ายเซิร์ฟเวอร์ การเปลี่ยนแปลงโดเมน การเปลี่ยนแปลง CDN การอัปเดตโหลดบาลานเซอร์ และแผนการกู้คืนจากภัยพิบัติทั้งหมดควรคำนึงถึง HTTPS
ประเด็นสำคัญ
HTTPS รวม HTTP เข้ากับการรับรองความถูกต้อง ความลับ และความสมบูรณ์ของการขนส่ง การจับมือทั่วไปสร้างตัวตนและคีย์ก่อนการแลกเปลี่ยนแอปพลิเคชันปกติ; การกลับมาใช้เซสชัน early data และ HTTP/3 ต้องการกฎโปรโตคอลของตนเอง การสิ้นสุดที่พร็อกซีสร้างขอบเขตความไว้วางใจแยกต่างหาก และความปลอดภัยของแอปพลิเคชันยังคงจำเป็น
คุณค่าของมันไม่ได้จำกัดอยู่แค่เว็บไซต์ทั่วไป HTTPS จำเป็นสำหรับระบบเข้าสู่ระบบ แพลตฟอร์มการชำระเงิน API คอนโซลคลาวด์ แอปมือถือ อุปกรณ์ IoT ส่วนติดต่อการจัดการอุตสาหกรรม การส่งมอบ CDN การบำรุงรักษาระยะไกล และการสื่อสารระหว่างบริการ ในแต่ละกรณี มันปกป้องตัวตน ข้อมูล คำสั่ง โทเค็น เซสชัน และข้อมูลการปฏิบัติงาน ขณะที่ลดความเสี่ยงของการดักจับหรือการแก้ไข
การติดตั้ง HTTPS ที่แข็งแกร่งที่สุดรวมใบรับรองที่ถูกต้อง การกำหนดค่าโปรโตคอลที่ปลอดภัย คีย์ส่วนตัวที่ได้รับการปกป้อง การออกแบบแอปพลิเคชันที่ปลอดภัย การต่ออายุที่เชื่อถือได้ และการตรวจสอบอย่างต่อเนื่อง HTTPS ไม่ใช่สัญลักษณ์ตกแต่งของเบราว์เซอร์ มันเป็นชั้นความปลอดภัยหลักสำหรับการสื่อสารดิจิทัลสมัยใหม่
การอ่านทางเทคนิคที่เกี่ยวข้อง
คำถามที่พบบ่อย
HTTPS เหมือนกับ TLS หรือไม่
ไม่ HTTPS คือ HTTP ที่ทำงานบนช่องทาง TLS ที่ปลอดภัย TLS เป็นโปรโตคอลความปลอดภัยที่ให้การเข้ารหัส การรับรองความถูกต้อง และการป้องกันความสมบูรณ์ HTTPS ใช้ TLS เพื่อปกป้องคำขอและการตอบกลับเว็บ
HTTPS ซ่อนโดเมนจากทุกคนหรือไม่
ไม่สมบูรณ์ HTTPS ปกป้องเนื้อหาของคำขอและการตอบกลับ แต่ผู้สังเกตเครือข่ายอาจยังเห็นข้อมูลเช่นที่อยู่ IP ของเซิร์ฟเวอร์และในหลายกรณีข้อมูลการเชื่อมต่อที่เกี่ยวข้องกับโดเมน HTTPS เป็นความปลอดภัยในการขนส่ง ไม่ใช่การไม่ระบุตัวตนโดยสมบูรณ์
ทำไมไซต์ที่ไม่เกี่ยวกับการชำระเงินจึงต้องการ HTTPS
แม้เว็บไซต์ที่ไม่เกี่ยวกับการชำระเงินอาจมีแบบฟอร์มเข้าสู่ระบบ คุกกี้ แบบฟอร์มติดต่อ คำค้นหา ดาวน์โหลด ข้อมูลบัญชี หรือข้อมูลพฤติกรรมผู้ใช้ HTTPS ยังป้องกันการแก้ไขเนื้อหาและสนับสนุนคุณสมบัติเบราว์เซอร์สมัยใหม่
HTTPS แก้ไขช่องโหว่ของแอปพลิเคชันหรือไม่
HTTPS ปกป้องข้อมูลระหว่างการรับส่ง แต่ไม่ได้แก้ไขช่องโหว่ของแอปพลิเคชัน ปัญหาเช่นรหัสผ่านที่อ่อนแอ การควบคุมการเข้าถึงที่เสียหาย SQL injection cross-site scripting การจัดเก็บที่ไม่ปลอดภัย หรือหน้าแอดมินที่เปิดเผยยังต้องการการควบคุมความปลอดภัยแยกต่างหาก
ทำไมการหมดอายุใบรับรองจึงขัดขวางบริการได้
เมื่อใบรับรองหมดอายุ ไคลเอนต์อาจไม่ไว้วางใจตัวตนของเซิร์ฟเวอร์อีกต่อไป เบราว์เซอร์ แอป API และอุปกรณ์อาจบล็อกการเชื่อมต่อหรือแสดงข้อผิดพลาดด้านความปลอดภัย นี่คือเหตุผลที่การต่ออายุและการตรวจสอบใบรับรองเป็นงานปฏิบัติงานที่จำเป็น